Schluss mit dem klassischen VPN. Zugriff nach dem Zero-Trust-Prinzip.
Statt jeden ins gesamte Netz zu lassen, gibt ein Managed Zero Trust Network jedem Nutzer und jedem Gerät genau den Zugriff, der erlaubt ist — verschlüsselt, identitätsbasiert und WireGuard®-schnell. layer7 richtet es ein, betreibt es und behält es für Sie im Blick.
Das VPN wurde für eine Welt gebaut, die es nicht mehr gibt.
Als alle im Büro saßen, reichte eine Mauer um das Firmennetz. Heute arbeiten Teams remote, Ressourcen liegen in mehreren Clouds und on-premises — und implizites Vertrauen ins „interne" Netz ist genau die Annahme, die Angreifer ausnutzen.
Einmal drin, überall drin
Das klassische VPN funktioniert wie eine Burgmauer: Wer es ins Netz schafft, hat Zugriff auf fast alles. Ein kompromittierter Zugang öffnet das gesamte interne Netz.
Flaschenhals & Single Point of Failure
Jeder Datenstrom läuft über zentrale Gateways. Das bremst, skaliert schlecht und fällt im Zweifel komplett aus — gerade dann, wenn alle remote arbeiten.
Offene Ports, große Angriffsfläche
Exponierte VPN-Konzentratoren und offene Ports sind ein beliebtes Ziel. Firewall-Regeln, Routing und Zertifikate zu pflegen ist aufwendig und fehleranfällig.
Klassisches VPN vs. Managed Zero Trust Network.
Beide verschlüsseln Verbindungen. Der Unterschied liegt im Modell dahinter — und der ist für Sicherheit, Performance und Betrieb entscheidend.
Identitätsbasiert, verschlüsselt, zentral kontrolliert.
Zugriff, der sich an Identität, Gerät und Kontext anpasst.
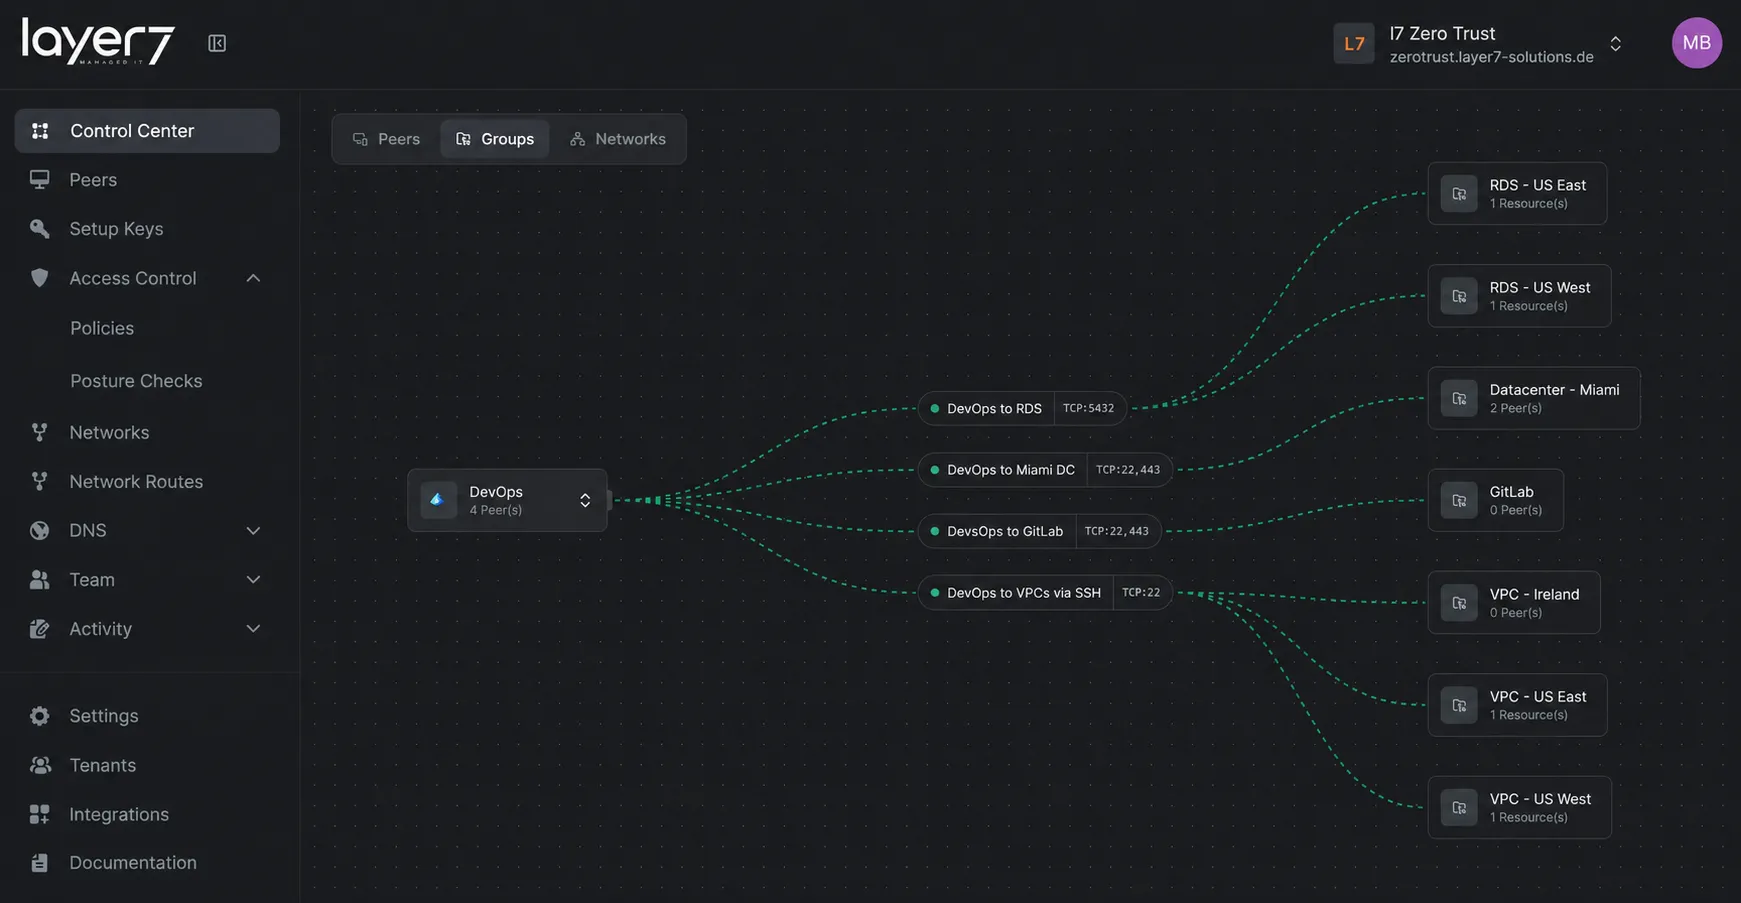
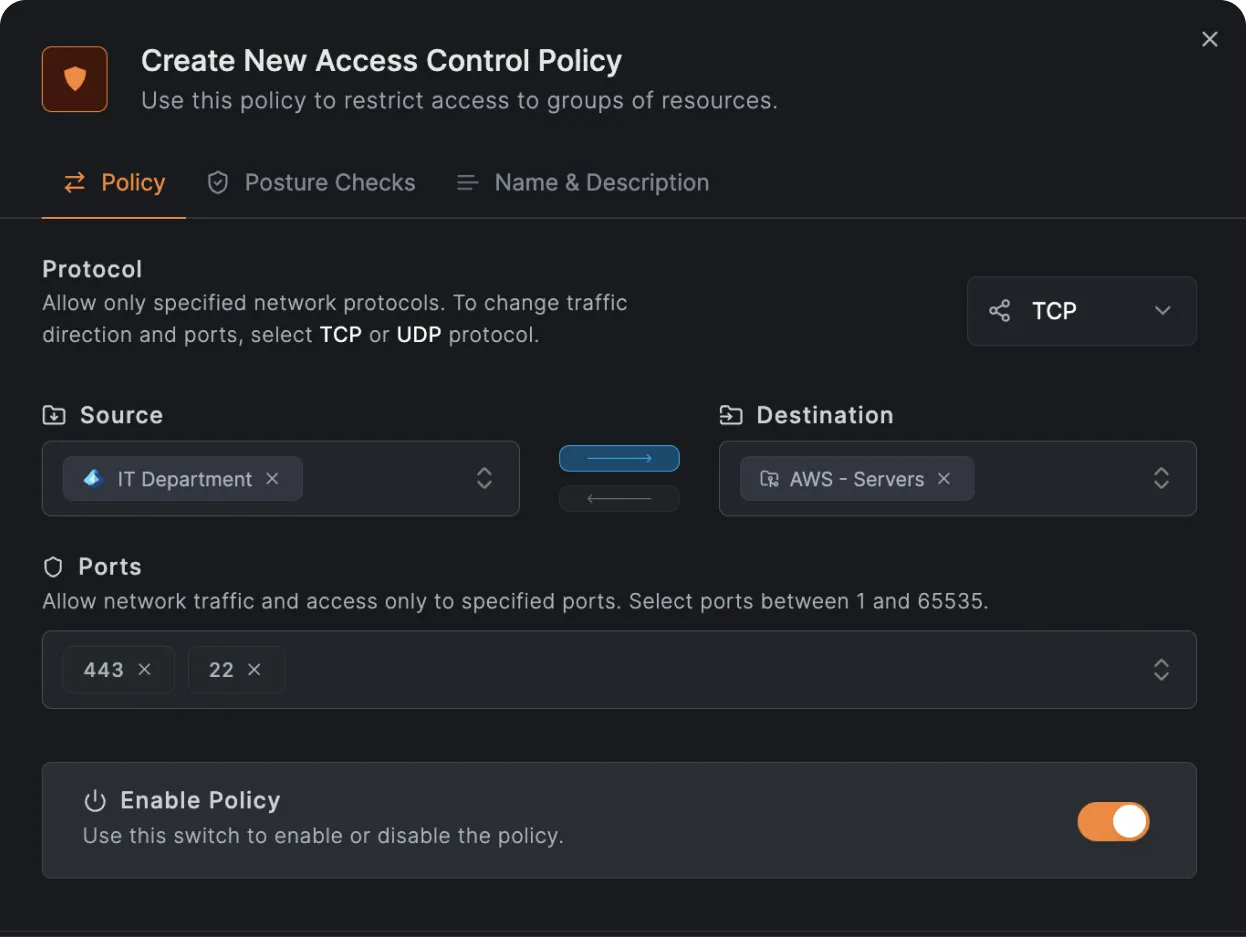
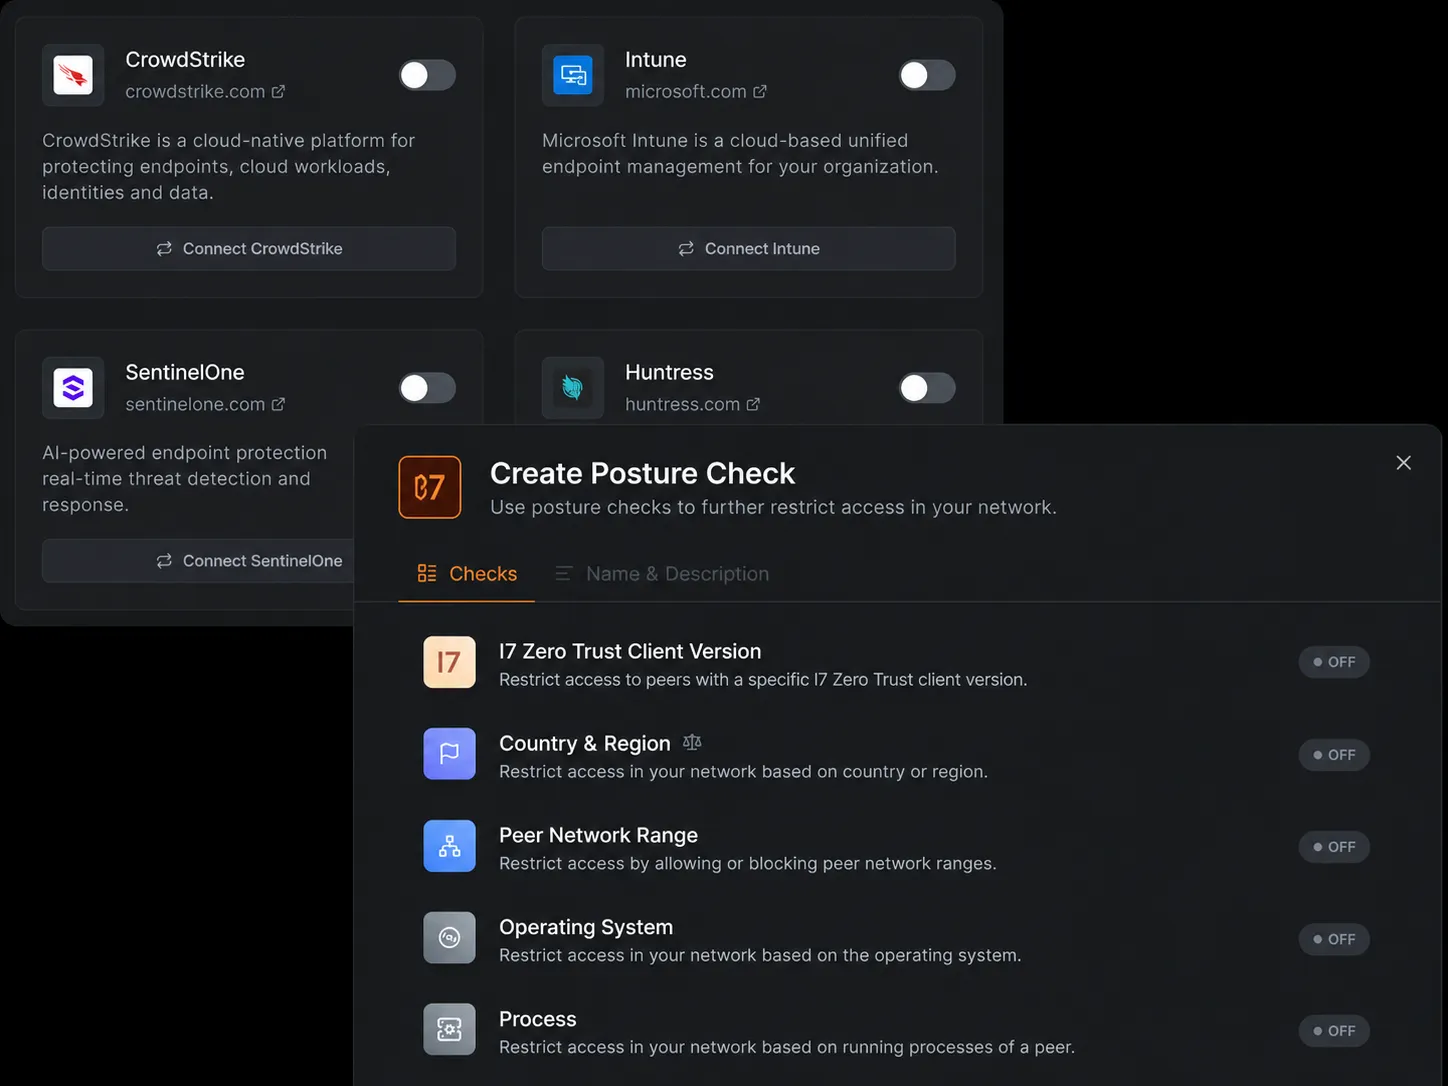
Richtlinien entscheiden dynamisch, wer (Identität) auf was (Ressource), von wo (Geo) und wie (Geräte-Posture) zugreifen darf. Kritische Systeme werden per Mikrosegmentierung isoliert — sichtbar nur für die, die sie wirklich brauchen.
WireGuard®-schnell, ohne Firewall-Akrobatik.
Ein schlanker Agent läuft in Minuten auf nahezu jeder Plattform. Die Agents finden sich automatisch und bauen direkte, verschlüsselte Peer-to-Peer-Tunnel — quer durch komplexe Firewalls, ohne offene Ports und ohne zentralen Gateway-Flaschenhals.
Das gesamte Netz aus einer Hand steuern.
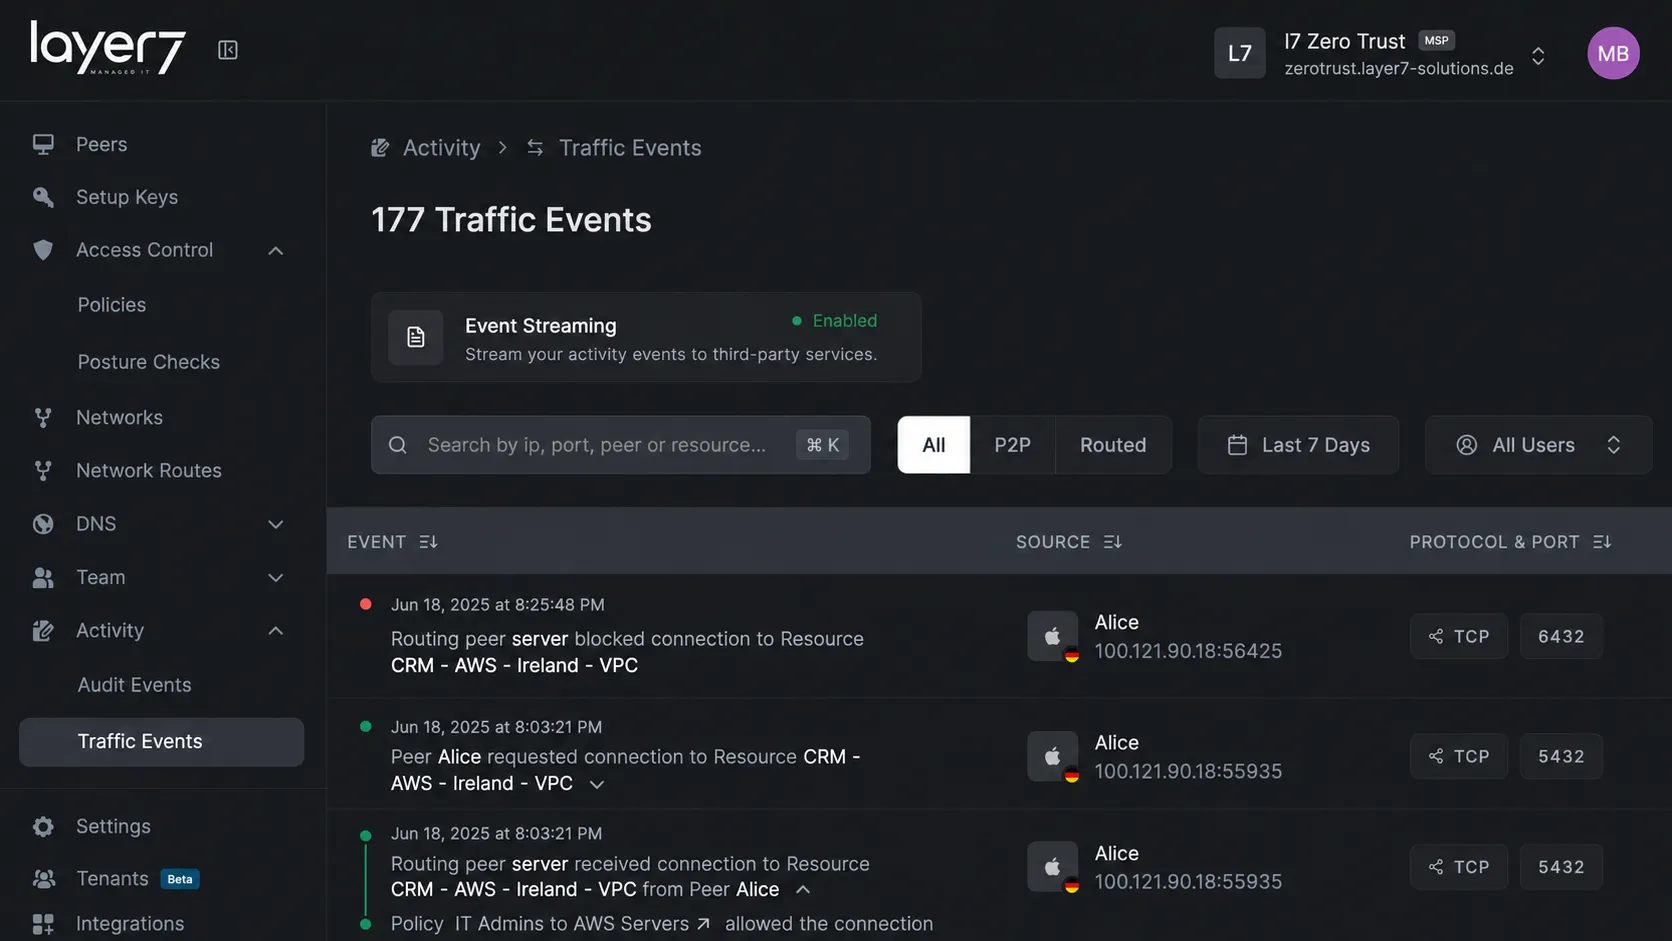
Nutzer, Geräte, Gruppen, Richtlinien und privates DNS verwalten Sie über eine einzige Oberfläche. Jede Konfigurationsänderung und jedes Verbindungsereignis wird protokolliert — und lässt sich in Echtzeit an Ihr SIEM streamen.
Zero Trust regelt den Zugriff. Netzwerksicherheit ist alles darum herum.
Ein Zero-Trust-Overlay entscheidet, wer welche Ressource überhaupt erreicht. Es ersetzt aber nicht die Firewall am Perimeter, nicht die Trennung der Netze und nicht den Blick darauf, was im Netz tatsächlich passiert. Diese Schichten baut und betreibt layer7 ebenfalls — vom Perimeter über den Arbeitsplatz bis zur Identität, regelmäßig geprüft von eigenen Pentestern.
Firewall, die betreut wird
Sophos XGS, Fortinet oder OPNsense — welche davon passt, entscheidet Ihre Umgebung. Virtuell oder physisch, mit IPS, Web-Filter, Application-Control und VPN-Gateway. Wir beraten, rollen aus und überwachen. Konfiguration und Härtung pflegen wir im Betrieb weiter.
Segmentierung statt flaches Netz
Server, Arbeitsplätze, Gäste und Managementzugänge gehören nicht in dasselbe Segment. Die Grenzen ziehen wir auf der Firewall — und legen die Mikrosegmentierung des Overlays darüber, Ressource für Ressource.
Das Endgerät gehört zum Netz
Sophos Intercept X oder Microsoft Defender for Endpoint — zentral verwaltet, kontinuierlich überwacht und mit XDR-Telemetrie an unser Security-Team angebunden. Das Overlay prüft den Zugriff. Ob ein Gerät sauber ist, entscheidet der Endpoint-Schutz.
Sehen, was im Netz läuft
Verdächtiger Datenverkehr verrät einen Angriff, aber nur, wenn jemand hinsieht. Sophos MDR übernimmt die Bedrohungserkennung rund um die Uhr — ein Security Operations Center, dessen Analysten Bedrohungen erkennen, jagen und stoppen. Herstellerübergreifend, mit über 350 Technologie-Integrationen: vorhandene Firewalls und Endpoint-Lösungen laufen weiter.
Schwachstellen zuerst finden
CVE-Monitoring und automatisiertes Patchmanagement schließen bekannte Lücken, bevor sie angegriffen werden. Was dabei offen bleibt, suchen unsere zertifizierten Pentester (PenTest+, CEH, CySA+) in Infrastruktur, Web-Anwendungen und internen Netzen — methodisch, dokumentiert, mit klaren Handlungsempfehlungen.
Vorbeugen statt Feuerwehr
Eine volle Festplatte, ein abgelaufenes Zertifikat, ein toter Dienst: Die meisten Ausfälle kündigen sich an. Über eine cloud-native RMM-Plattform überwachen wir Geräte in Echtzeit, rollen Patches nach Ihren Richtlinien aus und halten riskante Updates zurück.
Eine sichere Schicht über Ihre gesamte Infrastruktur.
Egal wo Ihre Ressourcen liegen — in der Cloud, im Rechenzentrum oder beim Mitarbeiter zuhause: Das Zero Trust Network führt alles in einem privaten, verschlüsselten Overlay zusammen, das infrastrukturunabhängig funktioniert.
Hybrid & Multi-Cloud
Rechenzentren, Office-Netze und Ressourcen über mehrere Cloud-VPCs nahtlos in ein sicheres Netz verbinden.
Site-to-Site ohne Schmerzen
Standorte und VPCs direkt verbinden — ohne Security Groups und fragile Firewall-Konfigurationen.
Agentless für Legacy & IoT
Routing-Peers geben Zero-Trust-Zugriff auf Systeme, auf denen kein Agent installiert werden kann — Datenbanken, IoT, Altsysteme.
Overlay statt Umweg
Direkte, verschlüsselte Tunnel zwischen Geräten beseitigen Performance-Engpässe klassischer Gateways.
Wofür Teams ein Zero Trust Network einsetzen.
Remote- & Hybrid-Teams
Mitarbeitende greifen von überall sicher auf interne Anwendungen zu — ohne VPN-Client-Frust, mit SSO und MFA.
Standortvernetzung
Filialen, Rechenzentren und Clouds zu einem Netz verbinden — schnell, ohne dedizierte Leitungen oder komplexe Firewalls.
Zugriff für Entwickler & DevOps
Sicherer Zugriff auf Datenbanken, Server und Message Queues on-prem und in der Cloud — als Code verwaltbar per API & Terraform.
Externe & Dienstleister
Partnern und Freelancern zeitlich und auf einzelne Ressourcen begrenzten Zugriff geben — sofort erteilt, sofort entzogen.
OT, IoT & Legacy
Auch Systeme ohne Agent über Routing-Peers anbinden und nach Zero-Trust-Prinzipien absichern.
Compliance & Audit
Nachweisbare Zugriffskontrolle und lückenlose Protokolle unterstützen Anforderungen wie ISO 27001, DORA und NIS2.
Zero Trust ist ein Modell — wir machen es zum Betrieb.
Die Technik ist quelloffen und stark. Den Unterschied macht, dass jemand sie richtig aufsetzt, Richtlinien sauber modelliert und im Betrieb pflegt. Das übernimmt layer7 — mit festem Ansprechpartner aus dem Dreiländereck.
Souverän in DE / CH
Steuerungsebene und Logs werden DSGVO-konform in Deutschland oder der Schweiz betrieben — auf Wunsch vollständig self-hosted.
Open Source, kein Lock-in
Die Plattform ist quelloffen und steht unter permissiver Lizenz. Sie behalten die Kontrolle und vermeiden Anbieterabhängigkeit.
Wir modellieren & betreiben
Von der Richtlinien-Architektur über SSO/MFA-Anbindung bis zum laufenden Betrieb und Monitoring — alles aus einer Hand.
Antworten rund um Zero Trust VPN.
Was ist der Unterschied zwischen einem VPN und einem Zero Trust Network?+
Ein klassisches VPN verbindet ein Gerät mit dem Firmennetz — wer drin ist, gilt als vertrauenswürdig und erreicht oft das gesamte Subnetz. Ein Zero Trust Network vertraut niemandem automatisch: Jeder Zugriff wird anhand von Identität, Gerätezustand und Kontext geprüft, und jeder bekommt nur Zugriff auf die Ressourcen, die ausdrücklich freigegeben sind. Das verkleinert die Angriffsfläche drastisch.
Müssen wir unser bestehendes VPN sofort abschalten?+
Nein. Wir können das Zero Trust Network parallel aufbauen und Ressource für Ressource bzw. Team für Team migrieren. So sammeln Sie Erfahrung, ohne ein Risiko für den laufenden Betrieb einzugehen, und schalten das alte VPN erst ab, wenn alles sauber läuft.
Worauf basiert die Technik?+
Auf dem modernen, quelloffenen WireGuard®-Protokoll, das für hohe Geschwindigkeit und niedrige Latenz bekannt ist. Darauf setzt eine führende, quelloffene Zero-Trust-Plattform auf, die direkte Peer-to-Peer-Verbindungen herstellt. layer7 betreibt und verwaltet diese Plattform als Managed Service für Sie.
Brauchen wir offene Ports oder spezielle Firewall-Regeln?+
Nein. Die Agents bauen ausgehende, verschlüsselte Verbindungen auf und finden sich automatisch — auch durch NAT und komplexe Firewalls hindurch. Es müssen keine eingehenden Ports geöffnet und keine Konzentratoren ins Internet gestellt werden. Genau das reduziert die Angriffsfläche.
Wie funktioniert die Anmeldung und Zugriffskontrolle?+
Nutzer melden sich über Ihren bestehenden Identity Provider an (z. B. Microsoft Entra, Google, Okta) — mit SSO und erzwungener MFA. Zugriff erhalten sie nur auf die für ihre Gruppe freigegebenen Ressourcen. Zusätzlich lassen sich Geräte-Posture-Checks (Firewall, Antivirus, MDM/EDR) und kontextbasierte Regeln wie Standort erzwingen.
Lassen sich auch Systeme ohne Agent anbinden?+
Ja. Über sogenannte Routing-Peers binden wir Legacy-Systeme, verwaltete Datenbanken oder IoT-Geräte an, auf denen sich kein Agent installieren lässt — und sichern den Zugriff trotzdem nach Zero-Trust-Prinzipien ab.
Wo liegen Steuerung und Protokolldaten?+
Die Verbindungen selbst laufen direkt zwischen Ihren Geräten (Peer-to-Peer). Steuerungsebene und Activity-Logs betreiben wir DSGVO-konform in Deutschland oder der Schweiz — auf Wunsch vollständig in Ihrer eigenen Infrastruktur (self-hosted). Ereignisse lassen sich in Echtzeit an Ihr SIEM streamen.
Was gehört neben Zero Trust noch zur Netzwerksicherheit?+
Fünf Bausteine kommen dazu: eine betreute Firewall am Perimeter, eine saubere Segmentierung, Schutz auf den Endgeräten, die Überwachung des Datenverkehrs und ein geregelter Umgang mit Schwachstellen. Einzeln bringt jeder davon wenig — ein segmentiertes Netz ohne Überwachung bemerkt einen Einbruch trotzdem nicht, und ein überwachtes ohne Patchmanagement bleibt über bekannte Lücken angreifbar. Bei layer7 kommen diese Bausteine aus einer Hand: Firewalls verschiedener Hersteller, Sophos MDR für die Erkennung, CVE-Monitoring und automatisiertes Patchmanagement gegen bekannte Schwachstellen sowie eigene zertifizierte Pentester gegen das Unbekannte. Womit Sie anfangen, hängt davon ab, was heute schon steht — das schauen wir uns vorher gemeinsam an.
Reicht ein Zero Trust Network allein als Netzwerksicherheit?+
Es löst einen wichtigen Teil des Problems: den Zugriff. Was das Overlay nicht leistet: Es filtert keinen Web-Verkehr, erkennt keine Schadsoftware auf einem Endgerät und schließt keine Schwachstellen in Ihren Systemen. Dafür braucht es weiterhin eine Firewall mit IPS und Web-Filter, Endpoint-Schutz mit Bedrohungserkennung und ein funktionierendes Patchmanagement. Sinnvoll ist die Kombination: das Overlay für den Zugriff, die klassischen Schichten für alles, was im Netz und auf den Geräten passiert.
Weg vom alten VPN? Starten wir mit einem Gespräch.
Wir schauen uns Ihre heutige Zugriffssituation an, identifizieren die größten Risiken und zeigen, wie ein Managed Zero Trust Network bei Ihnen konkret aussieht — inklusive Migration parallel zum bestehenden VPN.